
Často stačí poměrně jednoduchý, ale dobře připravený scénář. Podvodník se vydává například za policistu nebo pracovníka banky a snaží se postupně přesvědčit zaměstnance firmy, že musí kvůli údajné mimořádné situaci provést platbu, převést peníze na jiný účet nebo sdělit citlivé informace. Když člověk tlaku podlehne, často přitom věří, že postupuje správně. Následky ale mohou být vážné – pro firmu i pro něj samotného.
Tento příklad je modelový, i když vychází ze skutečných událostí. Ukazuje, jak zásadní roli může sehrát jeden jediný zaměstnanec. Firmy se proto stále více soustředí na to, aby jejich lidi dokázali bezpečnostní rizika rozpoznat včas.
Kyberbezpečnost začíná tréninkem. Reakce se dá naučit
Na roli zaměstnanců myslí i nový zákon o kybernetické bezpečnosti. Účinný je od listopadu 2025 a vychází z evropské směrnice NIS 2. Nové povinnosti se teď týkají většího počtu firem a institucí a neřeší jen technické zabezpečení. Důraz klade i na to, aby zaměstnanci a vedení věděli, jak kybernetické hrozby poznat a jak na ně správně reagovat. Proto počítá i s jejich pravidelným školením.
Právě na tomto principu vytvořilo O2 svůj nový program O2 Cyber Academy. Jen místo jednorázových dlouhých školení pracuje s krátkými lekcemi, kvízy, modelovými situacemi a simulovanými útoky. Cílem je, aby si lidé postupně osvojili správné bezpečnostní návyky, dokázali včas rozpoznat rizikové situace a reagovat na ně v každodenní práci,uvádí Petra Radostová, produktová manažerka O2.
Krátký obsah zaměstnanci dostávají přímo do e-mailu nebo mobilní aplikace, takže je kvůli školení není nutné učit pracovat s novými systémy, dodává Radostová z O2. V praxi tak zaměstnanci dostávají třeba krátké interaktivní lekce a své znalosti si průběžně ověřují. Součástí programu jsou také simulované útoky, jejichž cílem není zaměstnance nachytat, ale posilovat jejich odolnost a rozvíjet kritické myšlení. Mohou například dostat e-mail, který vypadá jako phishingový podvod, ve skutečnosti je ale jen součástí bezpečného testu.
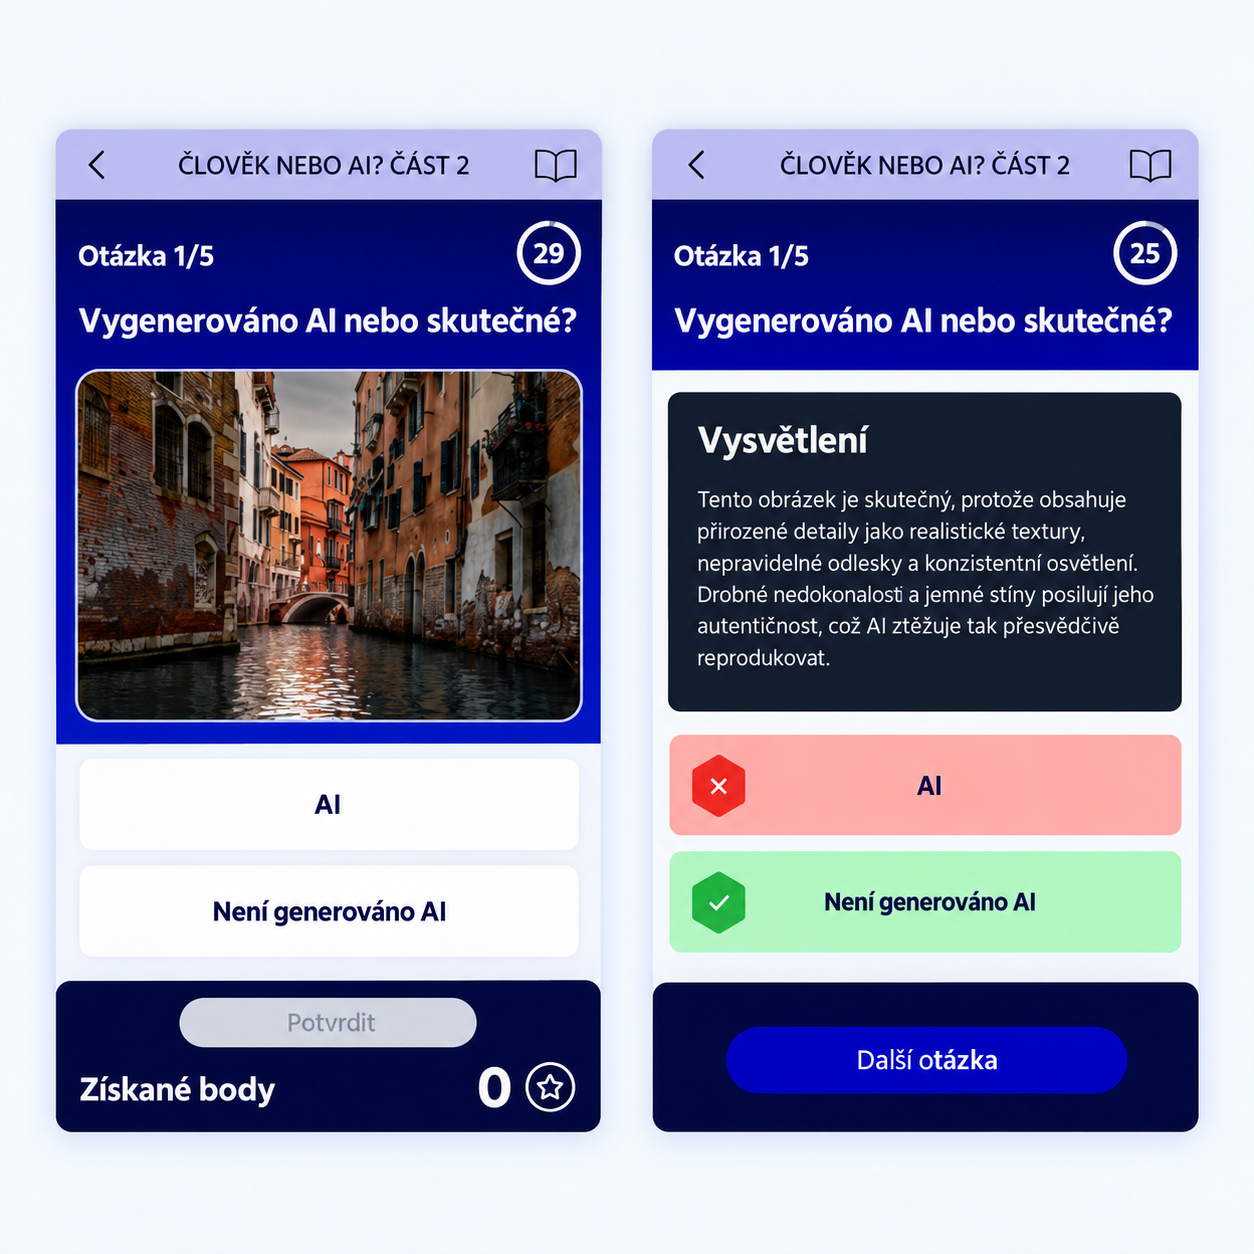
Pokud zaměstnanec v rámci simulace na podvodný odkaz klikne, systém mu ukáže, které varovné signály přehlédl. Podobně lze nacvičovat i další typy podvodů, například smishing prostřednictvím SMS nebo vishing, při němž útočníci kontaktují oběť telefonicky, vysvětluje Radostová dál.
O2 Cyber Academy sleduje i výsledky školení. Firmy tak zjistí, kde lidé nejčastěji chybují a na jaká témata se zaměřit příště. Reporting může zároveň posloužit jako podklad při auditu nebo při dokládání splnění povinností v oblasti kybernetické bezpečnosti.
Zpátky ale k příkladu z úvodu. Ani pravidelné školení samo o sobě nestačí. Stejně důležité je i to, jak má firma nastavené vnitřní procesy a kontrolní mechanismy. A pak právě kombinace technického zabezpečení, funkčních pravidel a vyškolených zaměstnanců nakonec rozhoduje o tom, zda firma útok příště rozpozná včas a dokáže ho zastavit.
Tento článek máteje zdarma. Když si předplatíte HN, budete moci číst všechny naše články nejen na vašem aktuálním připojení. Vaše předplatné brzy skončí. Předplaťte si HN a můžete i nadále číst všechny naše články.
- Veškerý obsah HN.cz
- Mobilní aplikace
- Bez reklam
- Odemykejte obsah pro přátele
- Články v audioverzi + playlist
- Možnost kdykoliv zrušit